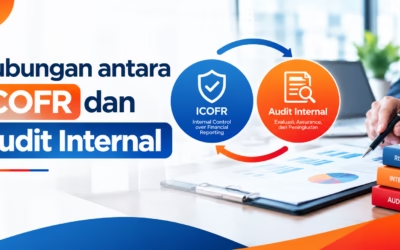
Internal Control over Financial Reporting (ICOFR) membantu perusahaan menjaga keandalan pelaporan keuangan, terutama saat proses bisnis dan teknologi semakin kompleks. Secara umum, ICOFR mengatur pengendalian untuk memastikan perusahaan menyusun informasi keuangan secara akurat dan sesuai ketentuan. Dalam penerapannya, ICOFR mengacu pada COSO Internal Control – Integrated Framework yang mencakup lima komponen: control environment, risk assessment, control activities, information and communication, serta monitoring activities. Kerangka ini membantu perusahaan mengelola risiko, memperkuat pengendalian, dan meningkatkan kualitas informasi untuk pengambilan keputusan.
Mengapa ICOFR Perlu Dibangun Secara Sistematis?
Membangun sistem ICOFR yang efektif tidak cukup dilakukan dengan menambah prosedur pemeriksaan atau membuat banyak dokumen pengendalian. Perusahaan perlu memahami alur transaksi, pihak yang terlibat, sistem, risiko, dan pengendalian yang ada. Dengan begitu, perusahaan dapat mencegah kesalahan pencatatan, transaksi tidak sah, ketidaksesuaian data, keterlambatan rekonsiliasi, dan kelemahan akses sistem yang memengaruhi kualitas laporan keuangan. Dalam praktiknya, ICOFR juga perlu mempertimbangan pengembalian pada proses bisnis dan teknologi informasi yang menghasilkan atau memengaruhi data keuangan. Karena itu, pembangunan ICOFR sebaiknya dimulai dari pemahaman terhadap tujuan pelaporan dan proses bisnis, bukan sekadar dari daftar prosedur yang ingin dibuat.
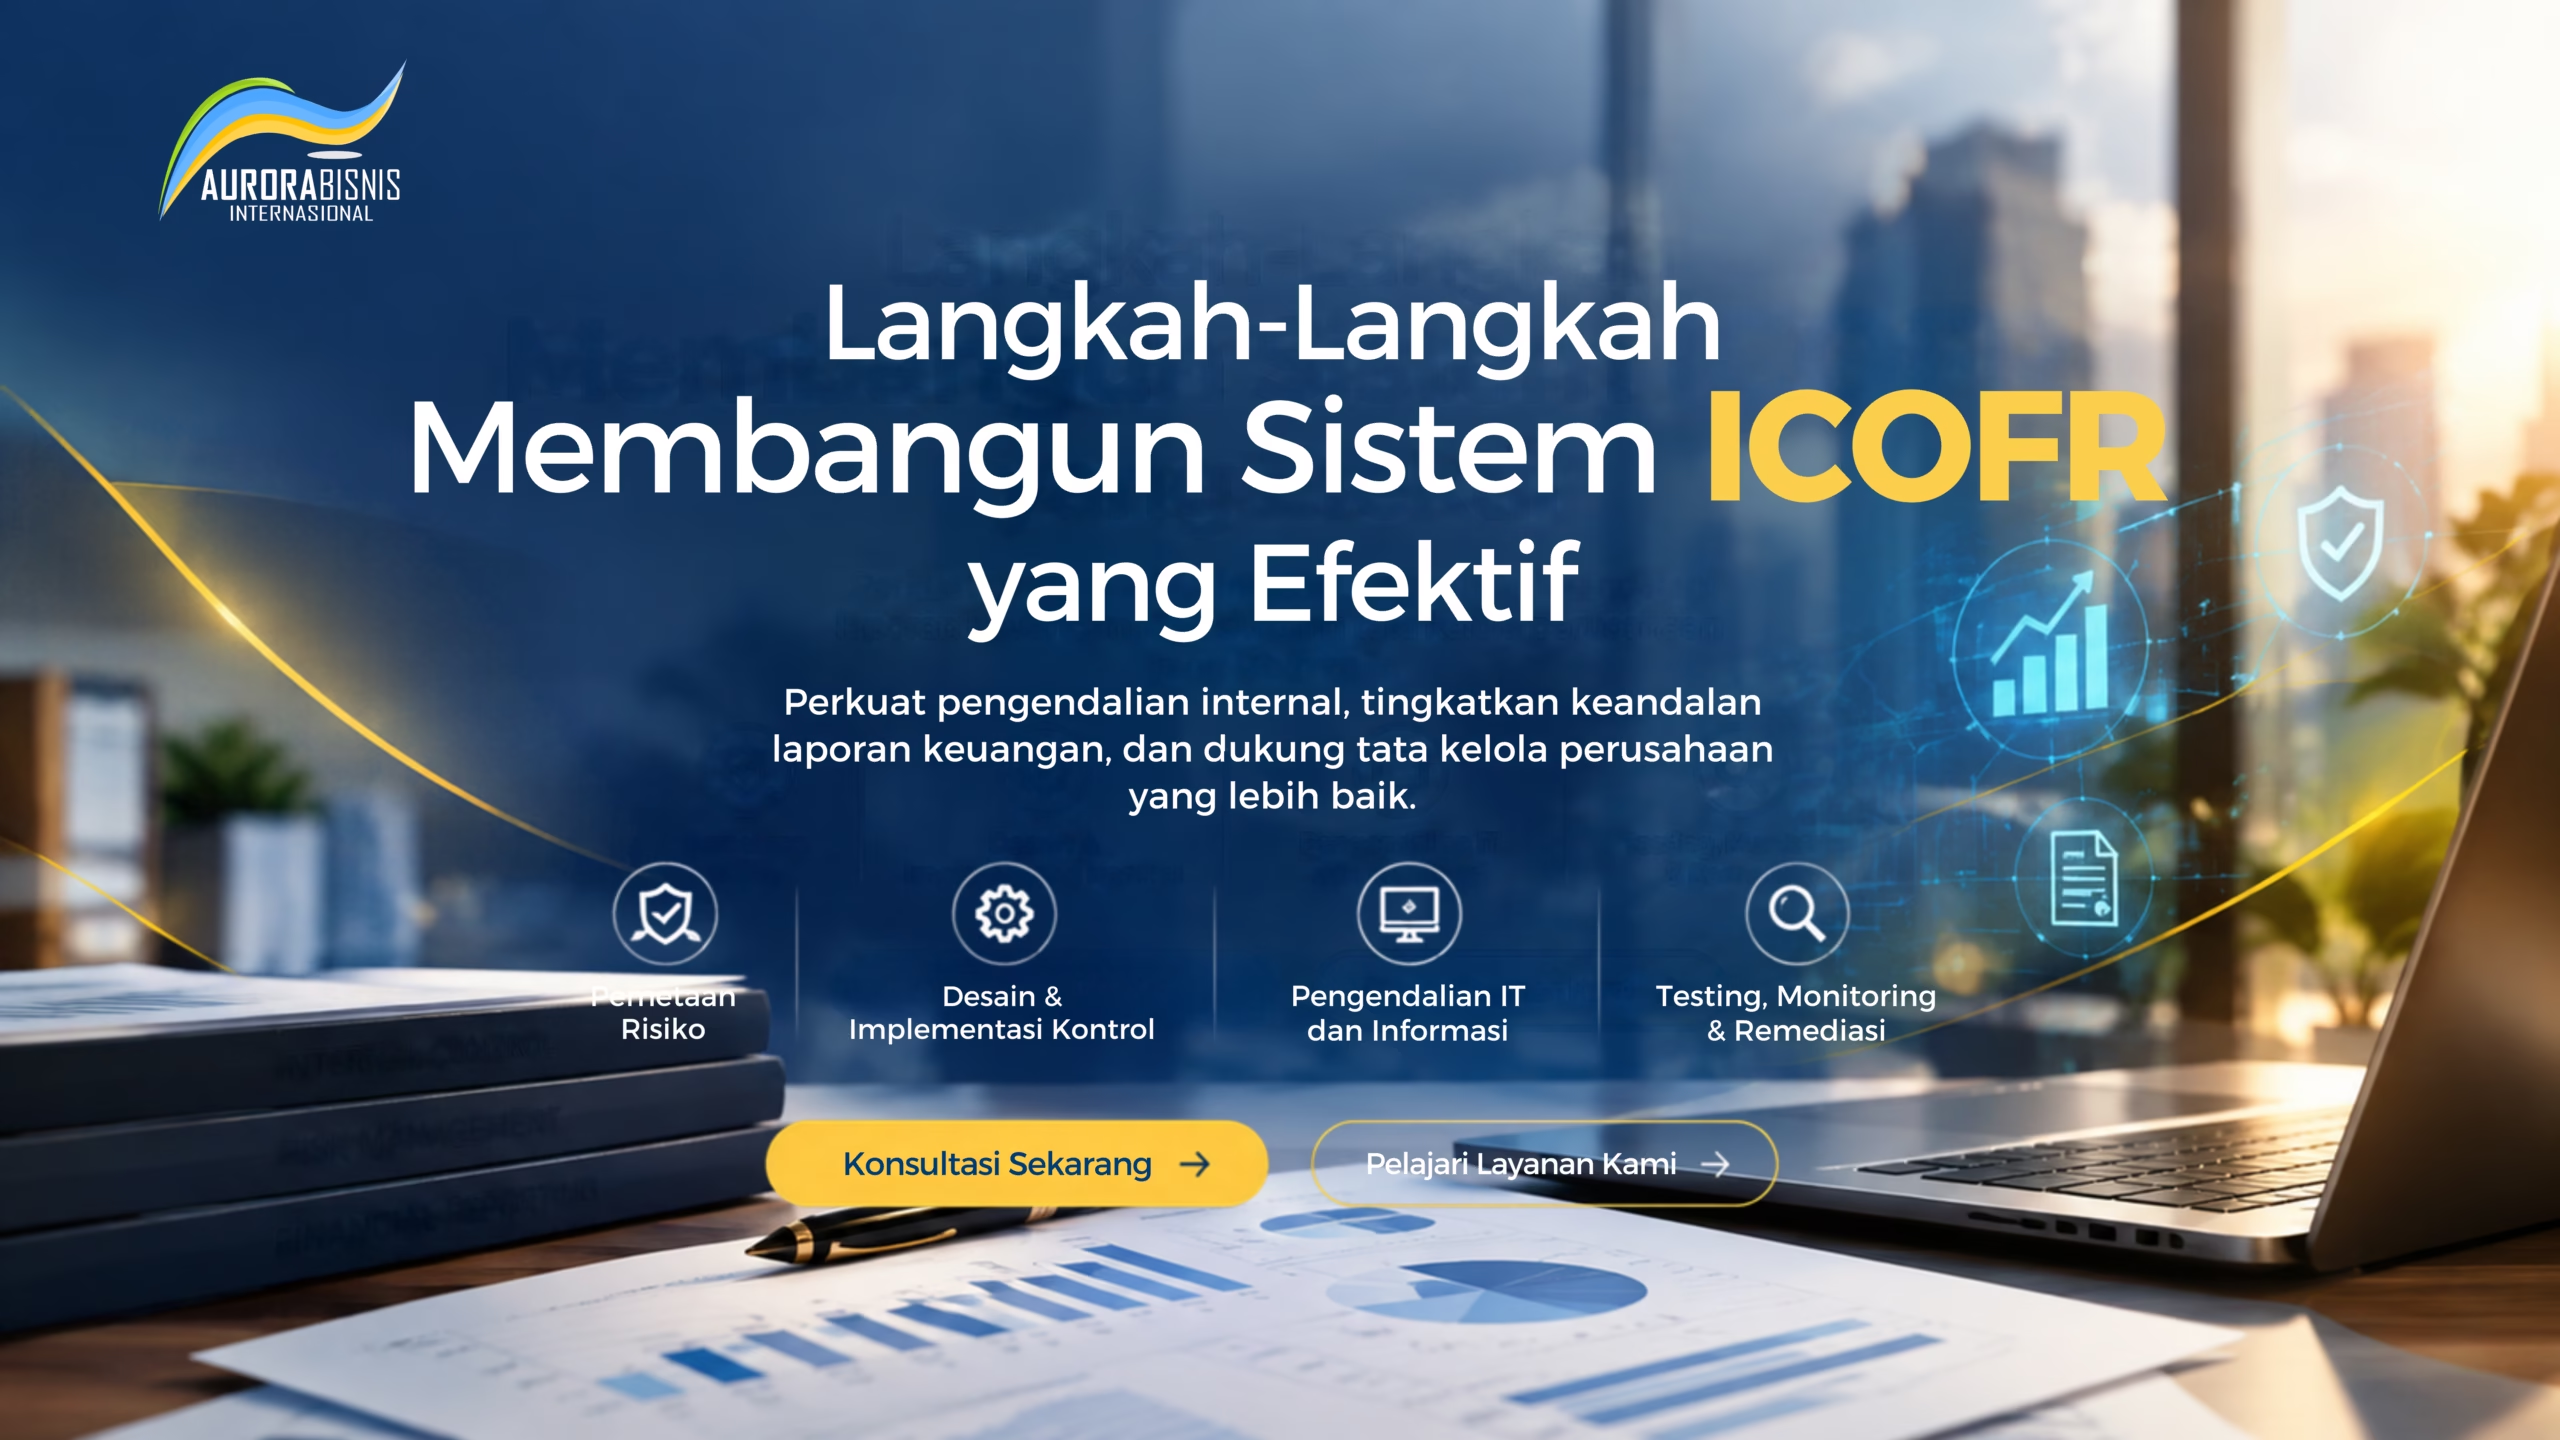
1. Menetapkan Tujuan dan Ruang Lingkup ICOFR
Langkah pertama adalah menetapkan tujuan dan ruang lingkup pengendalian yang akan dibangun. Perusahaan perlu menentukan laporan, akun, proses, entitas, unit kerja, serta sistem yang memiliki pengaruh signifikan terhadap pelaporan keuangan. Setelah itu, perusahaan dapat mengidentifikasi proses utama serti revenue, procurement, accounts payable, inventory, payroll, fixed assets, treasury, hingga proses penutupan dan laporan keuangan. Penentuan ruang lingkup membantu perusahaan memutuskan sumber daya pada area yang memiliki risiko terhadap keandalan informasi keuangan. Pendekatan berbasis risiko juga membuat ICOFR lebih proporsional karena perusahan tidak harus memperlakukan seluruh proses dengan tingkat pengendalian yang sama.
2. Melakukan Identifikasi dan Penilaian Risiko
Setelah ruang lingkup ditentukan, perusahaan perlu mematakan risiko yang dapat menyebabkan salah saji atau mengurangi keandalan informasi keuangan. Perusahaan dapat memetakan alur transaksi, titik keputusan, sumber data, sistem, dan pihak berwenang untuk mengidentifikasi risiko seperti transaksi tidak sah, salah klasifikasi akun, pencatatan tidak lengkap, manipulasi, atau kegagalan rekonsiliasi. Selanjutnya, perusahaan perlu menilai perubahan kondisi internal dan eksternal yang dapat memengaruhi pencapaian tujuan organisasi, sejalan dengan prinsip risk assessment dalam COSO. Hasil penilaian tersebut selanjutnya menjadi dasar untuk menentukan pengendalian yang perlu diterapkan.
3. Mendesain dan Mendokumentasikan Control Activities
Tahap berikutnya adalah merancang control activities yang secara langsung merespons risiko yang telah diidentifikasi. Pengendalian dapat berbentuk persetujuan transaksi, pemisahan tugas, rekonsiliasi, verifikasi dokumen, pembatasan akses, review oleh pihak yang berwenang, validasi sistem, maupun pengendalian otomatis dalam aplikasi. Selanjutnya, tetapkan tujuan, penanggung jawab, frekuensi, bukti pelaksanaan, dan tindak lanjut setiap pengendalian. Selanjutnya, perusahaan perlu mendokumentasikan hubungan risiko, tujuan, aktivitas, dan bukti pengendalian. Perusahaan dapat menggunakan Risk Control Matrix (RCM) untuk memetakan risiko dan kontrol secara terstruktur.
4. Memastikan Pengendalian IT dan Informasi Berjalan Selaras
Seiring digitalisasi bisnis, ICOFR perlu terintegrasi dengan pengendalian teknologi informasi. Sistem ERP, aplikasi keuangan, database, dan hak akses memengaruhi proses pembuatan, pengolahan, hingga pelaporan data keuangan. Oleh karena itu, perusahaan perlu memperhatikan pengendalian umum teknologi informasi seperti pengelolaan akses pengguna, perubahan aplikasi, pengembangan sistem, keamanan data, serta proses operasional IT yang relevan terhadap pelaporan keuangan. Selain itu, komunikasi memastikan setiap pihak memahami tanggung jawab dan menerima informasi tepat waktu. Dengan begitu, perusahaan dapat mengintegrasikan pengendalian ke dalam proses bisnis dan sistem yang digunakan.
5. Melakukan Testing, Monitoring, dan Remediasi
Setelah menerapkan pengendalian, perusahaan menguji desain dan efektivitas kontrol melalui pemeriksaan bukti, observasi, walkthrough, atau sampling. Hasilnya membantu perusahaan menemukan kelemahan kontrol dan menentukan tindakan perbaikan. Selanjutnya, perusahaan perlu melakukan monitoring secara berkala untuk menyesuaikan pengendalian dengan perubahan proses bisnis, teknologi, dan risiko. COSO menempatkan aktivitas monitoring sebagai salah satu komponen pengendalian internal untuk memastikan komponen pengendalian tetap ada dan berfungsi sebagaimana mestinya. Dengan siklus identifikasi risiko, desain kontrol, implementasi, testing, remediasi, dan monitoring, perusahaan dapat terus memperkuat ICOFR sebagai sistem pengendalian yang berkelanjutan.
Pada akhirnya, membangun system ICOFR yang efektif membutuhkan kombinasi antara tata kelola, pemetaan risiko, desain pengendalian, dokumentasi, pengujian, serta komitmen manajemen dan seluruh fungsi terkait. Perusahaan juga perlu menyesuaikan desain ICOFR dengan karakteristik bisnis, struktur organisasi, sistem informasi, tingkat risiko, serta kebutuhan pelaporan masing-masing. Bagi perusahaan yang membutuhkan pendampingan dalam memahami risiko, memetakan proses, menyusun matriks pengendalian, melakukan gap analysis, hingga mempersiapkan evaluasi efektivitas pengendalian, PT Aurora Bisnis Internasional dapat membantu melalui layanan konsultasi dan pendampingan layanan konsultasi, audit, dan pengembangan sistem manajemen untuk mendukung perusahaan membangun tata kelola dan pengendalian yang lebih terstruktur, terdokumentasi, dan berkelanjutan.
Author: Dilah Adi Tri D